解决了 frp 不能透传 ip 的问题
改进 demo 的过程中遇到了一些问题,最大也是最严重的问题是 frp 默认设置不能透传 ip 地址,导致基于 ip 地址的重复注册、访问的攻击防御失效了(后端只能拿到 127.0.0.1).
探索了一下其实 sakura-frp 本身文档是支持 ip 地址透传的,实际上文档中有比较清晰的说明: 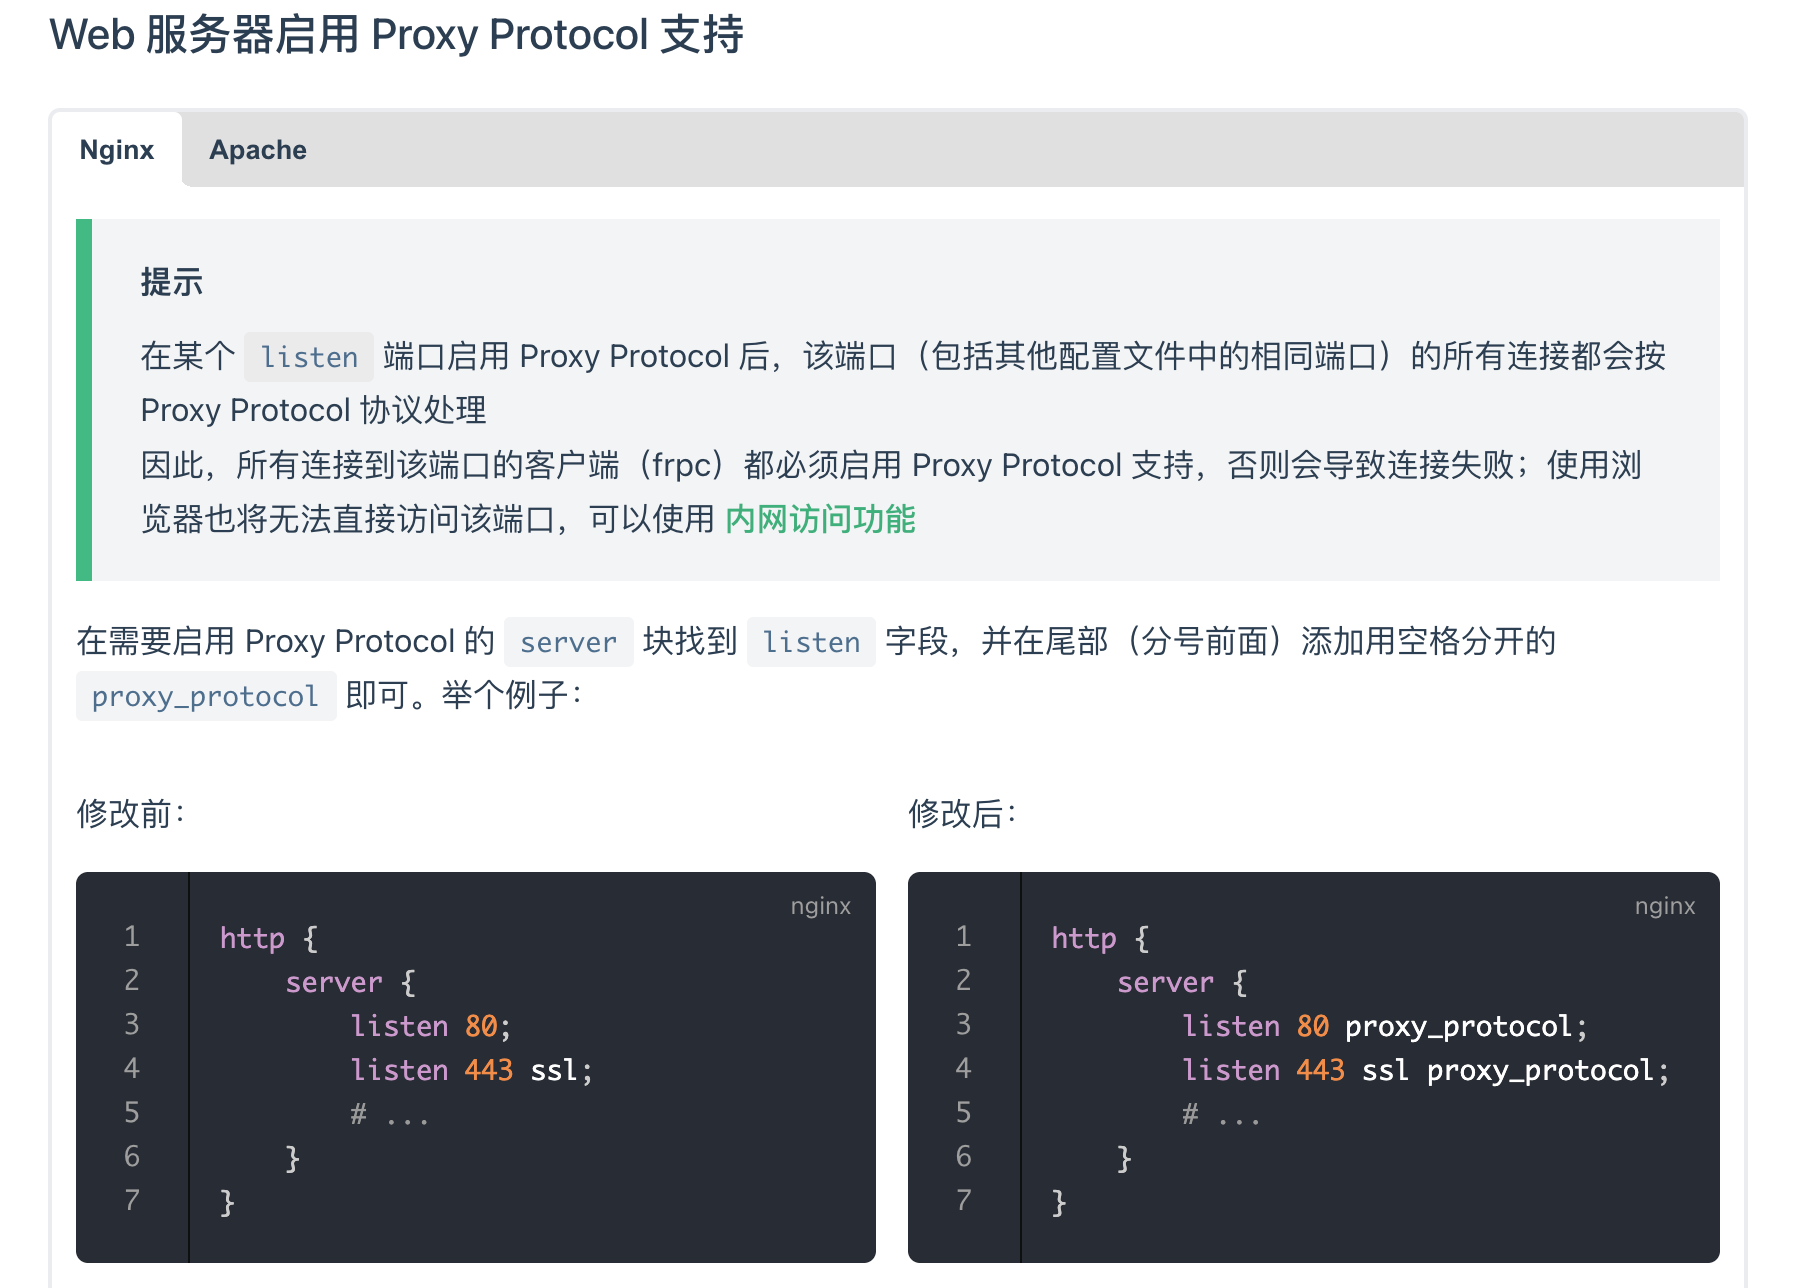
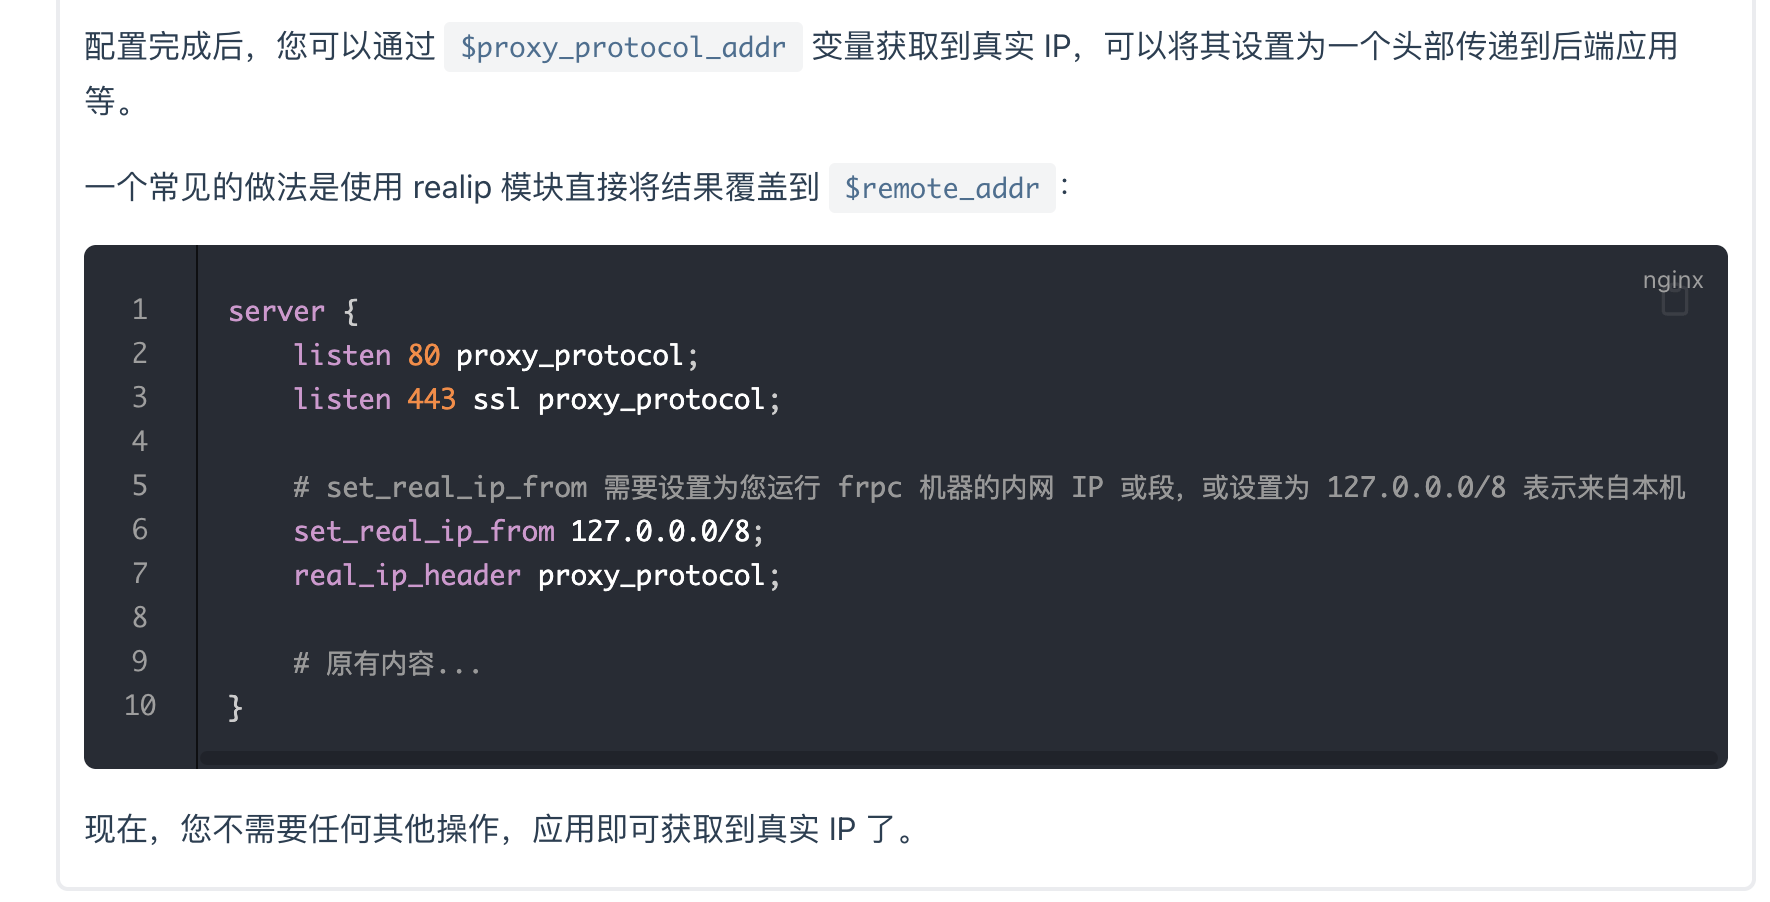 在服务端启用好 PP 以后,再在sakura-frp 的面板上添加设置:
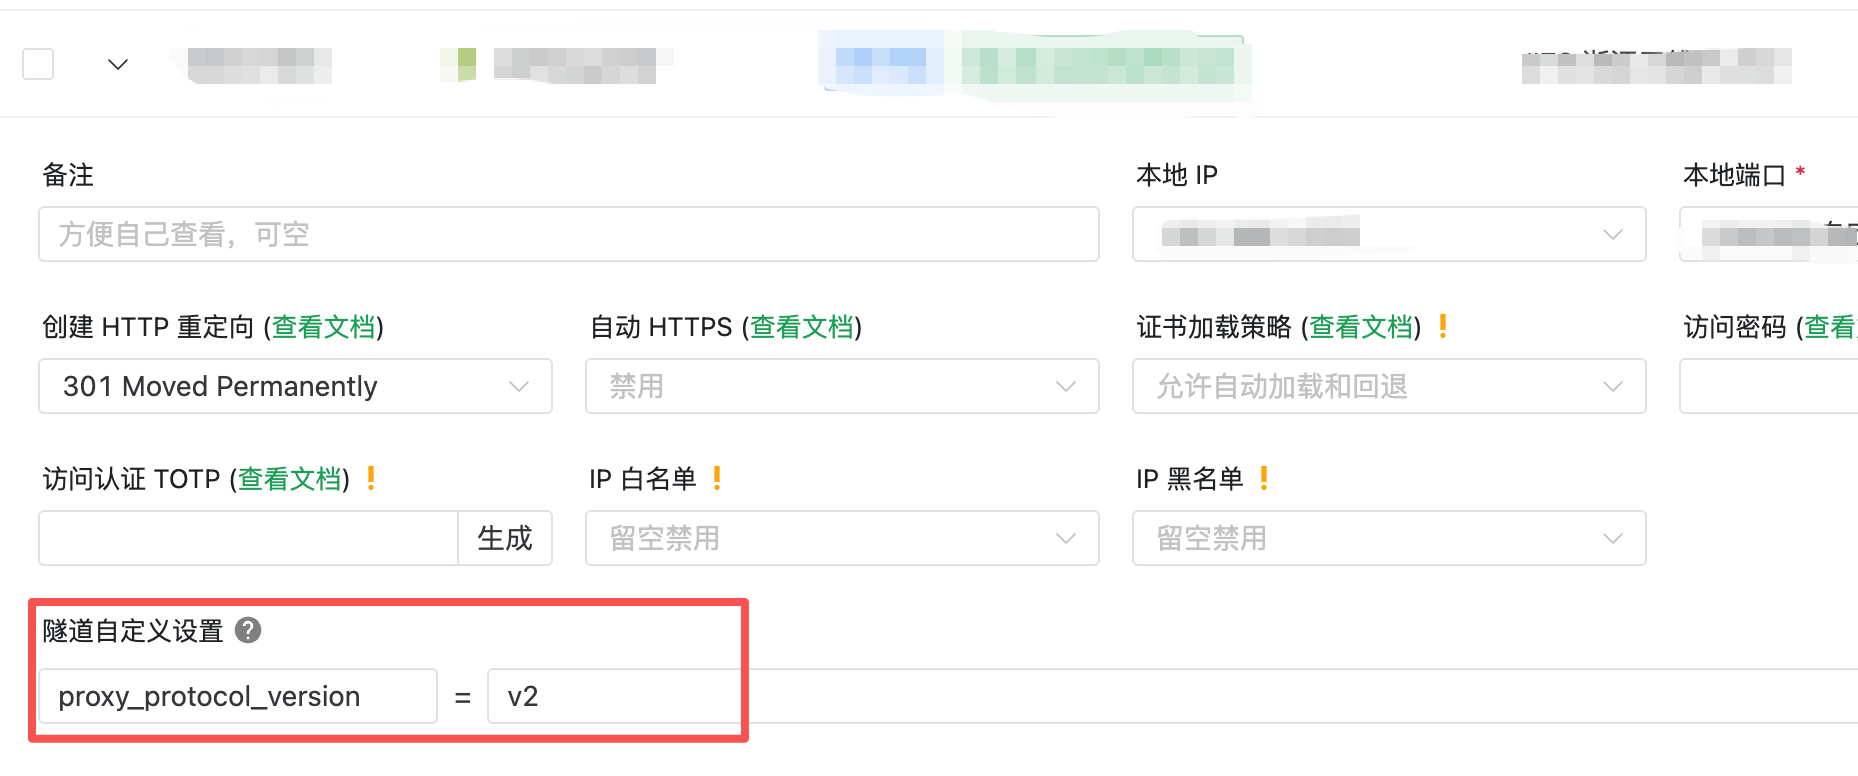 因为修改 PP proxy,如果是 agent 自己操作的话,他可能会增加配置 SSL 或者转发等,会跟换端口,这个就让他自己换就行。
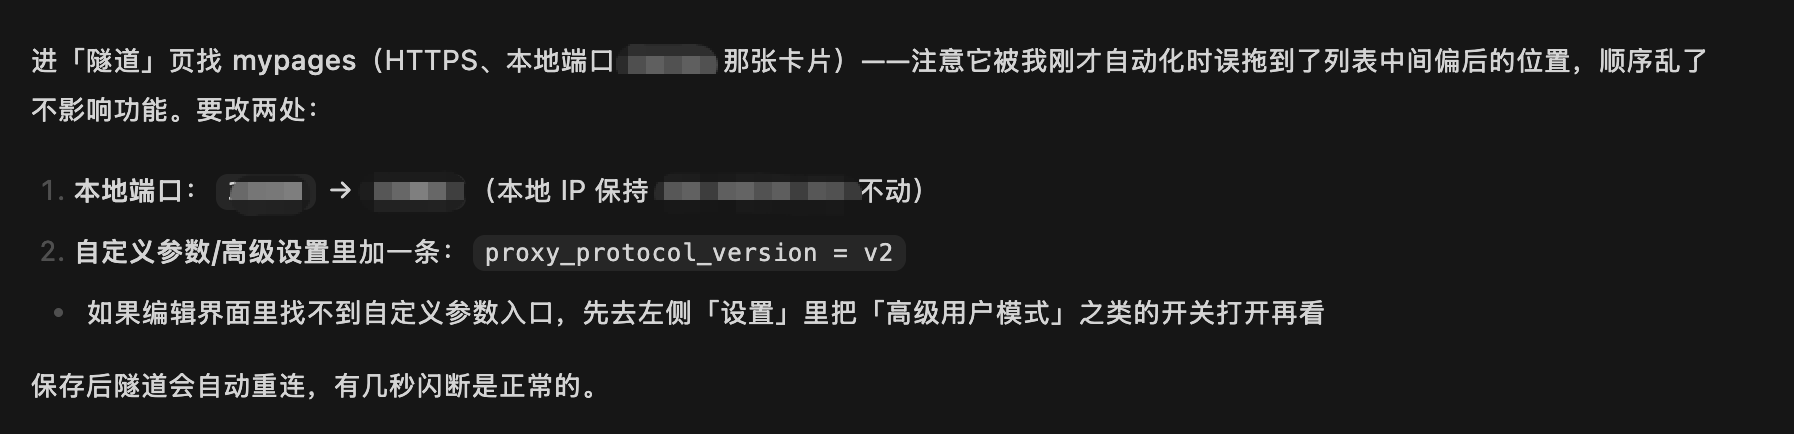 实际上是 GLM 帮忙做的设置,只是 sakura-frp 本身不支持 cli 去直接修改配置文件,不然就直接全自动改了。 完成后就可以正常得到访问 ip 了:
 拿 recknerd 和京东云的服务器做了一下测试,来源 ip 全都能真实打到后端。
留言
留个言吧(只需邮箱,不会公开)
还没有留言,来抢沙发。